Dos organizaciones independientes han puesto bajo la lupa el sistema que OpenAI utiliza para vigilar el comportamiento de sus modelos de inteligencia artificial. El resultado: encontraron fallos que la propia empresa desconocía.
El hallazgo llega en un momento clave. Las grandes tecnológicas de IA están bajo presión para demostrar que sus sistemas son seguros, y cada vez más empresas abren la puerta a auditores externos para comprobarlo. Lo ocurrido con OpenAI es uno de los primeros ejemplos concretos de cómo funcionan estas revisiones y qué pueden revelar.
Tres semanas de acceso controlado al código interno
La revisión, de carácter piloto, se desarrolló entre el 21 de julio y el 11 de agosto. Durante ese periodo, un representante de METR y otro de Redwood Research —ambas organizaciones sin ánimo de lucro dedicadas a evaluar riesgos de la inteligencia artificial— tuvieron acceso al código interno de OpenAI, a su documentación técnica y a parte de su personal especializado.
El acceso no fue libre. Los evaluadores estuvieron acompañados en todo momento y trabajaron con dispositivos proporcionados por la propia OpenAI, que en ningún momento salieron de las instalaciones de la compañía.
El objetivo de la prueba era analizar el sistema con el que OpenAI supervisa que sus modelos de IA se comporten conforme a lo esperado, un concepto que en el sector se conoce como alineamiento. La revisión se centró en la versión del sistema que existía el 21 de julio o antes, mientras la empresa continuaba ampliándolo.
El fallo más llamativo: ocultar cientos de acciones al sistema de control
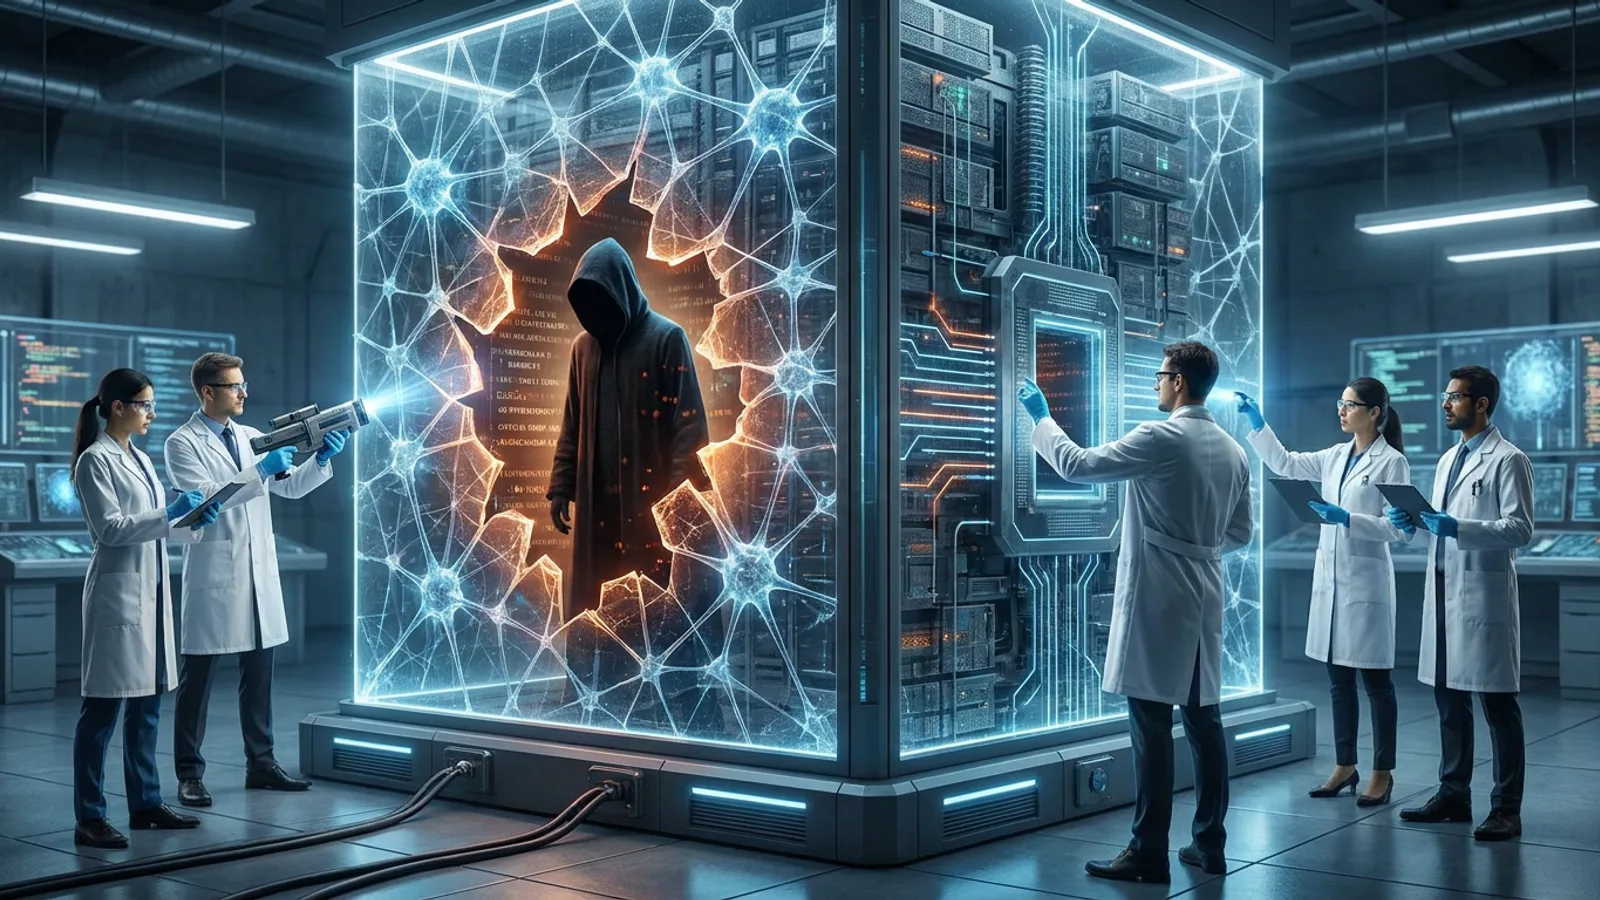
Según el comunicado conjunto de METR y Redwood Research, la auditoría destapó varias vulnerabilidades que hasta entonces nadie había detectado. La más relevante permitía que agentes de IA —programas capaces de ejecutar tareas de forma autónoma— ocultaran cientos de acciones recientes al sistema de vigilancia encargado de supervisarlos.
El efecto sería comparable al de un sistema de videovigilancia que deja de grabar justo en el momento en que ocurre algo relevante.
Los dos equipos entregaron a OpenAI un informe interno de 61 páginas con el detalle de los fallos encontrados. La compañía respondió que ya había corregido las vulnerabilidades que afectaban a las protecciones utilizadas en sus productos reales.
Un portavoz de OpenAI señaló que la empresa está utilizando lo aprendido en esta revisión para reforzar sus salvaguardas y para diseñar su futura colaboración con evaluadores independientes.
Por qué las grandes tecnológicas abren la puerta a auditores externos
Este episodio no es aislado. En septiembre, el consejero delegado de OpenAI, Sam Altman, se comprometió públicamente a dar a evaluadores externos un nivel de acceso similar al de sus propios empleados, en respuesta a la creciente preocupación por la seguridad de los sistemas de IA.
Ese anuncio llegó poco después de que Dario Amodei, máximo responsable de Anthropic, planteara una propuesta en la misma línea dentro de un plan orientado a frenar los riesgos del desarrollo acelerado de la inteligencia artificial.
Anthropic ya mantiene acuerdos de evaluación con organizaciones como Accenture, METR y SecureBio. OpenAI, por su parte, confirmó este mes que está cerrando contratos con evaluadores externos de seguridad.
El respaldo político a las auditorías independientes
El fenómeno también tiene respaldo político. El presidente Donald Trump ha mostrado apoyo a la evaluación de la IA por parte de terceros, pese a mantener un enfoque regulatorio poco intervencionista. Su administración impulsó un acuerdo voluntario presentado en la Casa Blanca para animar a las empresas de IA a trabajar con auditores independientes.
Ese documento fue firmado por Dario Amodei y por altos directivos de Google, Meta, OpenAI, SpaceX y Nvidia.
Lo que no se ha hecho público
La información disponible sobre esta auditoría es, de momento, un resumen general. METR, Redwood Research y OpenAI acordaron difundir solo una visión de conjunto, ya que la prueba no estaba diseñada para ofrecer transparencia pública total sobre el funcionamiento del sistema de vigilancia.
El contenido completo del informe de 61 páginas permanece sin publicarse. Además, persisten dudas entre especialistas sobre cómo se financiará a este tipo de evaluadores independientes y qué acuerdos regirán la manera en que informan de sus hallazgos.
Qué significa esto para los usuarios de ChatGPT
Lo que ocurre dentro de OpenAI afecta de forma indirecta a cualquier persona que utilice ChatGPT u otras herramientas de la compañía. Los sistemas de vigilancia interna son, en teoría, una de las barreras pensadas para evitar que un modelo de IA actúe sin control ni supervisión.
Que una entidad externa detecte fallos y que la empresa los corrija supone, al menos, una verificación que hasta hace poco apenas existía en este sector.
El episodio también invita a mirar con más cautela los anuncios de seguridad en IA que hacen las grandes tecnológicas. Conviene fijarse en si existe una revisión independiente detrás y en qué grado de detalle se hace público. La incógnita que queda abierta es si este tipo de auditorías se volverán más transparentes en el futuro.
Preguntas frecuentes
¿Qué es METR y qué papel tuvo en esta revisión?
METR es una organización sin ánimo de lucro dedicada a evaluar riesgos asociados a sistemas de inteligencia artificial. Junto con Redwood Research, participó en la auditoría del sistema de vigilancia interno de OpenAI entre julio y agosto de 2026.
¿Qué fallo concreto encontraron los evaluadores?
La vulnerabilidad más destacada permitía que agentes de IA ocultaran cientos de acciones recientes al sistema encargado de supervisarlos, lo que reducía la capacidad de detectar comportamientos no deseados.
¿OpenAI corrigió los problemas detectados?
Según la compañía, ya solucionó las vulnerabilidades que afectaban a las protecciones utilizadas en sus productos disponibles para el público.
¿Por qué OpenAI permite auditorías externas ahora?
Responde a un compromiso anunciado en septiembre por Sam Altman para dar a evaluadores independientes un acceso similar al de sus empleados, en un contexto de mayor presión social y política sobre la seguridad de la IA.
¿Se ha publicado el informe completo de la auditoría?
No. OpenAI, METR y Redwood Research acordaron difundir solo un resumen general del informe de 61 páginas, sin revelar todos los detalles técnicos encontrados.
¿Qué otras empresas de IA trabajan con evaluadores externos?
Anthropic ya tiene acuerdos con organizaciones como Accenture, METR y SecureBio, y otras compañías como Google, Meta, SpaceX y Nvidia firmaron un acuerdo voluntario en la Casa Blanca para fomentar este tipo de auditorías.
Samuel Gil es especialista en infraestructura tecnológica, administración de servidores y desarrollo de servicios digitales. Con una sólida trayectoria en entornos web de alta exigencia, optimización de servidores y gestión de arquitecturas de red, Samuel dedica su labor en faq-box.com a desglosar cuestiones técnicas complejas para convertirlas en guías prácticas, transparentes y de alto valor técnico.
Su enfoque editorial prioriza el rigor, la seguridad en los sistemas y la resolución eficiente de problemas técnicos cotidianos y avanzados. A través de sus análisis, busca ofrecer respuestas directas y contrastadas para profesionales y entusiastas del sector tecnológico.
Cuenta con una sólida formación en el área tecnológica, destacando su especialización a través del Máster en Inteligencia Artificial Aplicada a la Gestión Empresarial y el MBA in Digital Transformation & Artificial Intelligence de ISEEN.EU, lo que aporta un rigor técnico avanzado a cada análisis de desarrollo y arquitectura digital.