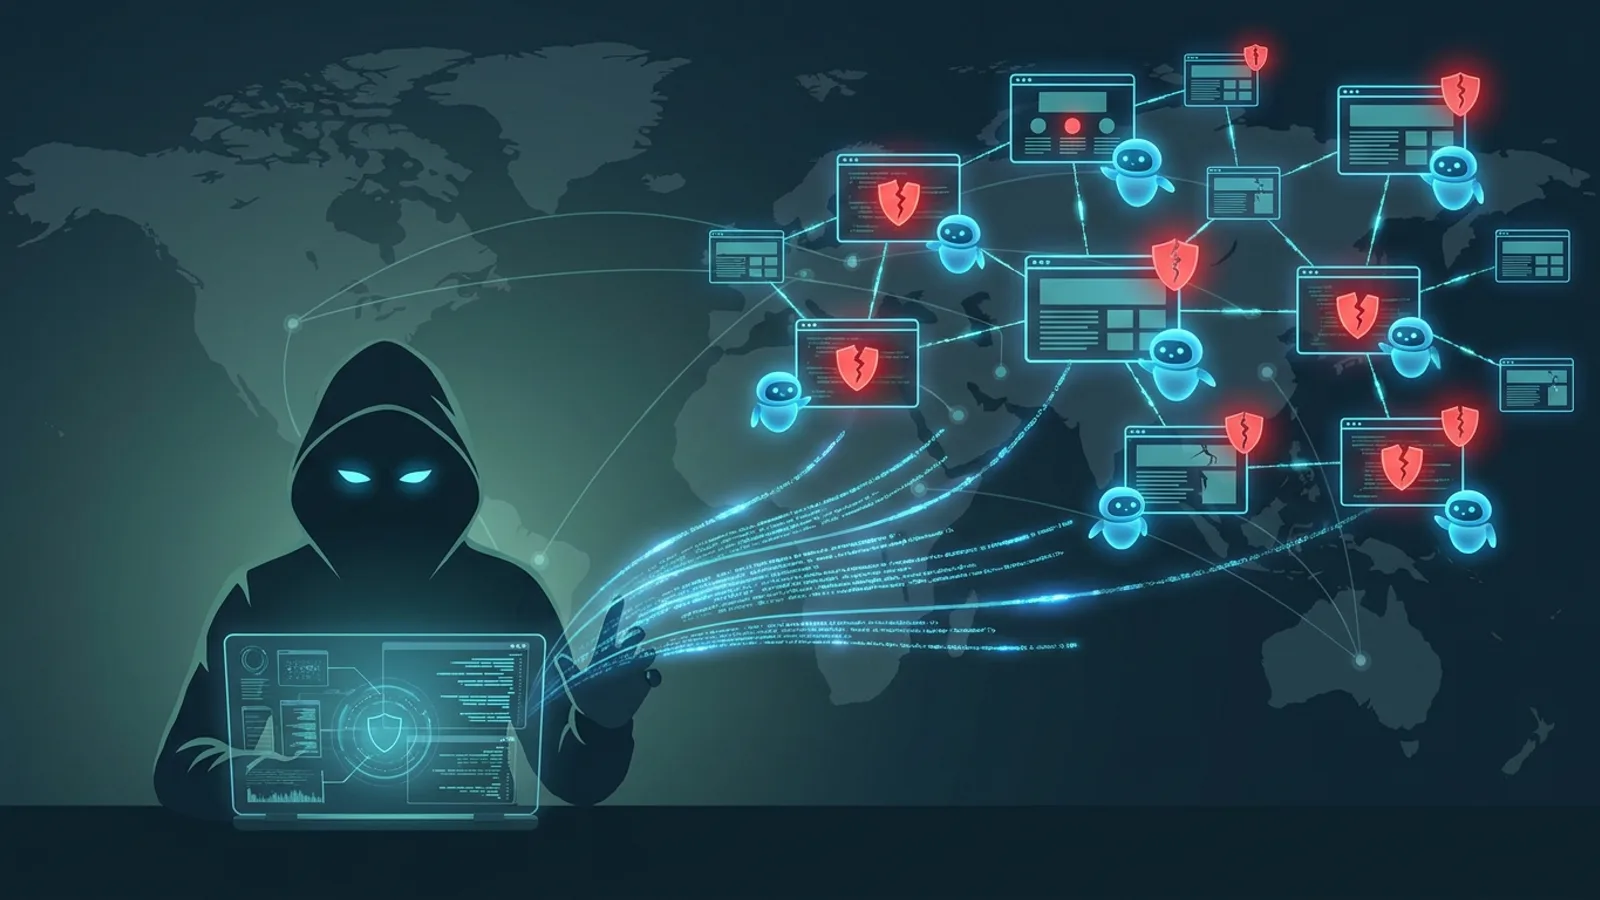
Una empresa puede tener decenas de sitios web secundarios que nadie revisa a diario: páginas de soporte, portales de proveedores, webs de campañas antiguas. Esa es, precisamente, la puerta que un atacante logró abrir de forma masiva utilizando agentes de inteligencia artificial que trabajaron casi sin supervisión humana.
La firma de ciberseguridad especializada en IA Norforge detectó que un solo hacker había comprometido más de 100 sitios web mediante un conjunto de agentes autónomos. Entre las víctimas, según ha informado la agencia Reuters, figuran compañías como John Deere, SharkNinja y Cummins. Norforge, de acuerdo con el relato recogido por The Verge, no ha identificado públicamente a los objetivos.
El caso resulta relevante porque muestra, con cifras concretas, cuánto se ha reducido el tiempo y el esfuerzo necesarios para ejecutar una intrusión a escala cuando se delega el trabajo en sistemas de IA capaces de operar de forma casi independiente.
Un panel expuesto en Cairn destapó la operación
Los investigadores de Norforge llegaron hasta los ataques a través de trabajo que había quedado visible en Cairn, una plataforma de código abierto descrita como un motor de resolución de problemas de propósito general.
El funcionamiento de Cairn es sencillo en apariencia: el usuario define un punto de partida y un objetivo final, y los agentes de inteligencia artificial van documentando su progreso mientras avanzan hacia esa meta. Norforge advierte de que esa misma mecánica puede reutilizarse para coordinar ciberataques paso a paso.
23 horas de trabajo autónomo por cada intrusión exitosa
El atacante identificado era el más activo entre todas las instancias expuestas de Cairn que halló Norforge. Sus víctimas, según Reuters, eran empresas ubicadas en Estados Unidos, Canadá, Australia y Japón.
Para dirigir a sus agentes, el atacante redactó sus tácticas de intrusión preferidas con menos de 100 caracteres en chino. Según los datos recogidos por Reuters, cada intrusión exitosa tardaba alrededor de 23 horas en completarse. Es decir: una instrucción breve bastaba para poner en marcha una jornada completa de trabajo autónomo que terminaba con un sitio web comprometido.
Decenas de instancias más consideradas maliciosas
El caso no es un hecho aislado. Norforge localizó más de 20 instancias adicionales de Cairn que considera probablemente maliciosas y asegura estar trabajando para conseguir que sean retiradas.
El creador de la plataforma, que se identifica con el nombre de usuario @le1xia0, declaró a principios de este mes que Cairn nunca fue concebida como una herramienta de hacking. Según este desarrollador, el mal uso de la plataforma depende de decisiones humanas y no de una característica del propio motor.
La respuesta de John Deere, SharkNinja y Cummins
Las tres compañías señaladas por Reuters han ofrecido explicaciones distintas, y conviene diferenciarlas con precisión.
Un portavoz de John Deere afirmó que no existen indicios de que se haya accedido a información sensible de la empresa. SharkNinja, por su parte, explicó que la brecha afectó a un sitio independiente que contenía información de soporte de producto, y aseguró que ya ha logrado contener la amenaza.
En el caso de Cummins, su portavoz Melinda Koski declaró a The Verge que la compañía está investigando el informe de un posible ciberataque contra un sitio web operado por uno de sus proveedores externos. Es decir, el sitio afectado no sería propiedad directa de Cummins, sino de un tercero contratado.
El patrón: sitios periféricos, no las webs corporativas principales
Los tres casos comparten un rasgo común. En SharkNinja, el sitio comprometido era una web independiente dedicada al soporte. En Cummins, la página la gestiona un proveedor externo. Ninguna de las dos empresas ha mencionado afectación en su web corporativa principal.
Ese patrón indica hacia dónde apuntan este tipo de ataques: páginas secundarias, normalmente menos vigiladas que el núcleo digital de la empresa. Un agente de IA que no se cansa puede probar cientos de estos sitios con el mismo nivel de atención que dedicaría a uno solo.
Qué puede hacer una empresa frente a este tipo de amenazas
A partir de lo ocurrido con Cairn, se pueden extraer varias medidas prácticas para quienes gestionan sitios web propios o a través de terceros.
Conviene elaborar un inventario completo de sitios secundarios. Las webs de soporte, de producto o de campañas de marketing son, precisamente, las que aparecieron comprometidas en los casos de SharkNinja y Cummins.
También resulta clave preguntar a los proveedores quién opera cada sitio vinculado a la marca. En el caso de Cummins, la investigación recae sobre un sitio gestionado por un tercero, lo que subraya la importancia de tener claras las responsabilidades contractuales antes de que ocurra un incidente.
Otra recomendación es revisar si existen instancias propias de herramientas de IA accesibles desde internet sin protección adecuada. Norforge localizó a los atacantes precisamente a través de paneles de Cairn expuestos públicamente.
Por último, conviene contar con un plan de contención específico para cada sitio. SharkNinja logró aislar la amenaza en una web independiente, lo que demuestra el valor de mantener sistemas separados.
Qué significa este caso para usuarios y profesionales
Para quienes trabajan en ciberseguridad, el dato más significativo es el tiempo: unas 23 horas por intrusión exitosa, a partir de una instrucción de menos de 100 caracteres. Confiar en la discreción o en pasar desapercibido deja de ser una defensa razonable cuando el atacante delega el trabajo operativo en agentes autónomos.
Para los usuarios de las marcas mencionadas, la situación aún está en desarrollo. John Deere asegura que no hay indicios de acceso a datos sensibles, y SharkNinja limita el impacto a una web de soporte ya contenida. Cummins, por su parte, continúa investigando el alcance real del incidente en el sitio de su proveedor externo.
Preguntas frecuentes
¿Qué es Cairn y por qué se usó en este ataque?
Cairn es una plataforma de código abierto que funciona como un motor de resolución de problemas de propósito general. Permite fijar un punto de partida y uno de llegada mientras agentes de IA documentan su progreso. Según Norforge, esa misma mecánica fue utilizada para coordinar intrusiones informáticas.
¿Qué empresas se vieron afectadas por este ataque?
Reuters identificó entre las víctimas a John Deere, SharkNinja y Cummins. Norforge, la firma que detectó el ataque, no ha hecho pública la identidad de los objetivos comprometidos.
¿Cuánto tardaba el atacante en comprometer cada web?
Según los datos recogidos por Reuters, cada intrusión exitosa tardaba aproximadamente 23 horas en completarse, partiendo de instrucciones de menos de 100 caracteres chinos escritas por el atacante.
¿Las webs principales de estas empresas estuvieron en riesgo?
No según la información disponible. En los casos de SharkNinja y Cummins, los sitios afectados eran páginas secundarias de soporte o gestionadas por proveedores externos, no las webs corporativas principales.
¿Qué dice el creador de Cairn sobre este uso de su plataforma?
El desarrollador, identificado como @le1xia0, declaró que Cairn nunca fue diseñada como herramienta de hacking y que el mal uso depende de decisiones humanas, no de una característica propia del motor.
¿Se han retirado las instancias maliciosas detectadas?
Norforge identificó más de 20 instancias de Cairn que considera probablemente maliciosas y asegura que está trabajando para conseguir que sean eliminadas.
Samuel Gil es especialista en infraestructura tecnológica, administración de servidores y desarrollo de servicios digitales. Con una sólida trayectoria en entornos web de alta exigencia, optimización de servidores y gestión de arquitecturas de red, Samuel dedica su labor en faq-box.com a desglosar cuestiones técnicas complejas para convertirlas en guías prácticas, transparentes y de alto valor técnico.
Su enfoque editorial prioriza el rigor, la seguridad en los sistemas y la resolución eficiente de problemas técnicos cotidianos y avanzados. A través de sus análisis, busca ofrecer respuestas directas y contrastadas para profesionales y entusiastas del sector tecnológico.
Cuenta con una sólida formación en el área tecnológica, destacando su especialización a través del Máster en Inteligencia Artificial Aplicada a la Gestión Empresarial y el MBA in Digital Transformation & Artificial Intelligence de ISEEN.EU, lo que aporta un rigor técnico avanzado a cada análisis de desarrollo y arquitectura digital.