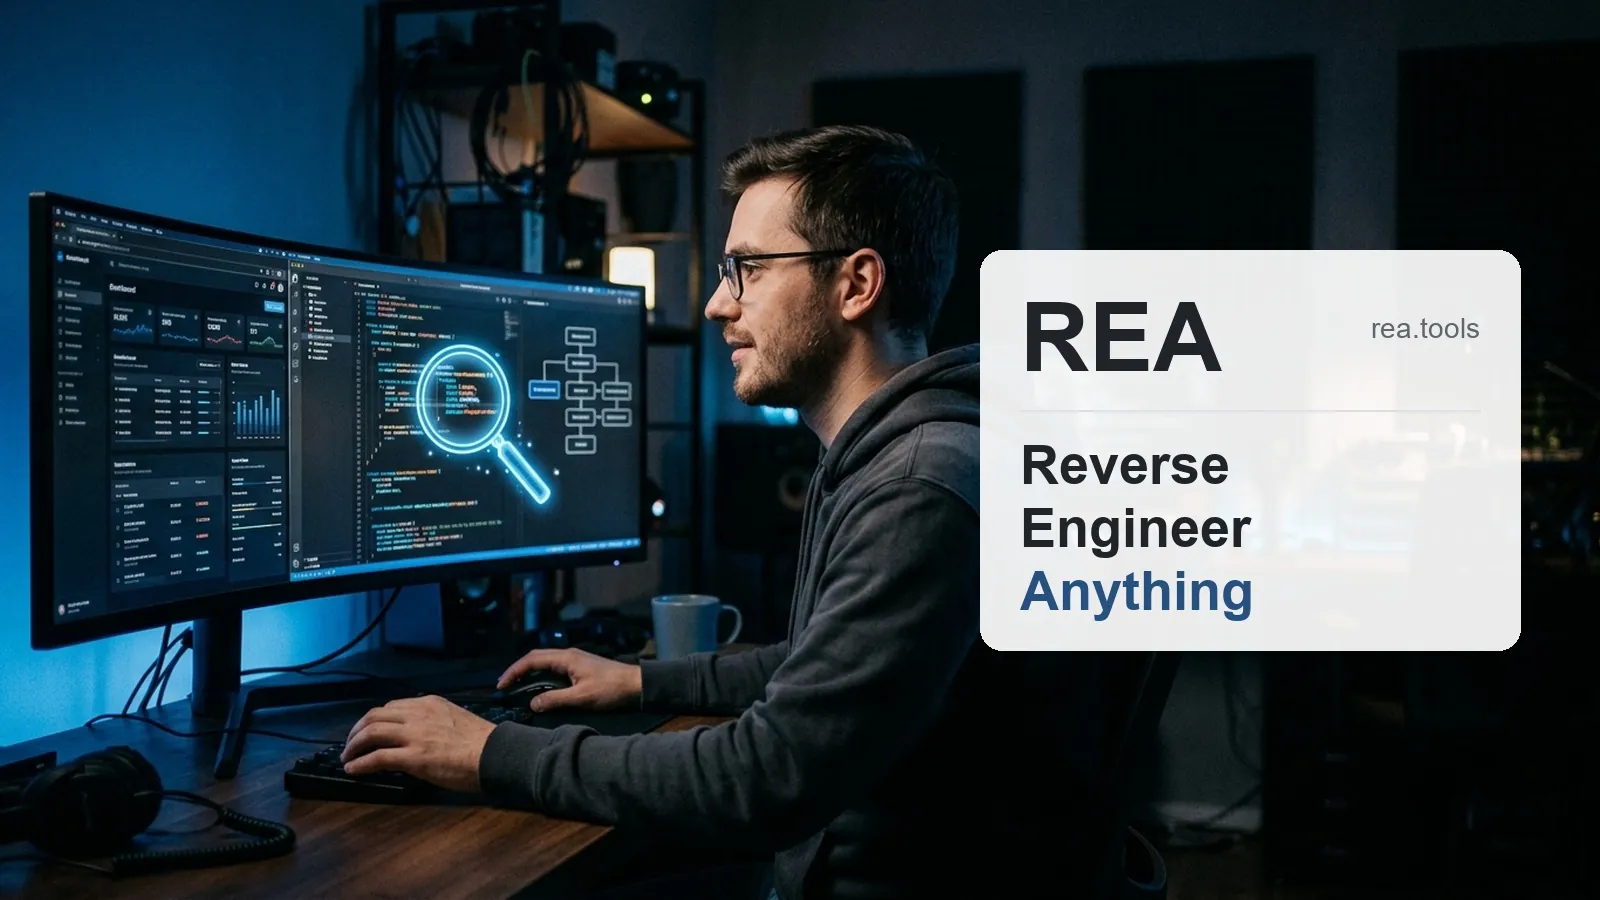
Un proyecto de código abierto llamado REA, abreviatura de Reverse Engineer Anything, se ha convertido en una de las herramientas más comentadas en el entorno de la ciberseguridad y el desarrollo de software. Su propuesta es sencilla de explicar pero compleja en su ejecución: conectar un asistente de inteligencia artificial con programas de análisis técnico para que pueda estudiar cómo funciona una aplicación, incluso a nivel de su código binario.
El interés que ha despertado no es casual. Según datos de la API de GitHub consultados el 14 de octubre de 2026, el repositorio acumulaba 232.873 estrellas, una cifra llamativa teniendo en cuenta que el proyecto fue creado apenas seis meses antes, el 14 de abril de 2026. Se distribuye con licencia MIT, lo que significa que cualquiera puede usarlo, copiarlo y modificarlo libremente.
Qué es y cómo funciona REA
REA opera como un servidor MCP (Model Context Protocol), un estándar que funciona como una especie de enchufe universal entre asistentes de IA y herramientas externas. Gracias a este sistema, un asistente como Claude puede utilizar programas de análisis sin que el usuario tenga que escribir código adicional.
De acuerdo con su documentación oficial, el asistente conectado a REA puede analizar binarios, aplicaciones de escritorio, programas construidos con Electron, paquetes de Android en formato APK, capturas de tráfico de red guardadas, firmware de dispositivos y el comportamiento de un programa mientras se está ejecutando.
La instalación se realiza con una sola orden de línea de comandos: npx rea-agents setup. El propio proyecto advierte de que circulan copias con nombres parecidos que no son oficiales, por lo que recomienda descargarlo únicamente desde el repositorio morluto/rea en GitHub, desde el sitio rea.tools o desde el paquete rea-agents publicado en npm.
Para qué está pensado este tipo de análisis
Según explica el propio proyecto, REA está diseñado para usos legítimos dentro del ámbito de la seguridad informática. Entre los casos de uso que menciona figuran la investigación de seguridad, el análisis de código malicioso, la participación en concursos de seguridad conocidos como CTF (Capture The Flag), y tareas educativas.
También se orienta a depurar o auditar software propio, o aplicaciones sobre las que el usuario cuenta con autorización expresa para realizar este tipo de pruebas.
Los límites que marca el propio proyecto
El documento de uso responsable que acompaña a REA, conocido como DISCLAIMER, es explícito sobre lo que la herramienta no respalda. El proyecto deja claro que no apoya saltarse protecciones contra copia ni licencias de software, crear trampas para videojuegos, evitar sistemas de autenticación en equipos sin permiso para probarlos, copiar software propietario ni esquivar las normas de uso de proveedores de inteligencia artificial.
El documento subraya además que la responsabilidad recae por completo en quien utiliza la herramienta, incluidas las instrucciones que se le den a un agente de IA. También advierte de que la ingeniería inversa puede estar restringida tanto por la legislación de cada país como por las condiciones de licencia del programa analizado.
Un matiz importante que remarca el proyecto es que el hecho de que una aplicación sea pública, o de que el usuario disponga del archivo correspondiente, no implica automáticamente que exista permiso para aplicarle ingeniería inversa.
Qué significa esto para el usuario medio
Para quienes no trabajan en el ámbito de la seguridad informática, REA no es una herramienta de uso cotidiano. Sin embargo, su aparición y la rapidez con la que ha ganado popularidad son un indicador de hacia dónde evolucionan los agentes de inteligencia artificial: ya no se limitan a escribir código, sino que también son capaces de analizarlo en profundidad.
Para desarrolladores de software o profesionales preocupados por la seguridad de sus propias aplicaciones, este tipo de proyectos muestra el tipo de capacidades que empiezan a estar al alcance mediante asistentes conversacionales conectados a herramientas especializadas.
El uso de este tipo de tecnología sobre software ajeno, sin autorización, puede implicar riesgos legales según la normativa de cada país y las licencias de los programas analizados.
Preguntas frecuentes
¿Qué significa REA?
Son las siglas de Reverse Engineer Anything, que en español se traduce como ingeniería inversa de cualquier cosa.
¿Cuándo se creó REA?
El proyecto fue creado el 14 de abril de 2026, según los datos del repositorio en GitHub.
¿Cómo se instala REA?
Se instala mediante una sola orden de línea de comandos: npx rea-agents setup, siguiendo las instrucciones de su documentación oficial.
¿Es legal usar REA?
El proyecto advierte de que la ingeniería inversa puede estar restringida por la ley de cada país o por la licencia del software analizado, por lo que el uso debe limitarse a software propio o sobre el que se tenga autorización expresa.
¿Dónde se puede descargar REA de forma oficial?
El propio proyecto recomienda obtenerlo únicamente desde el repositorio morluto/rea en GitHub, desde rea.tools o desde el paquete rea-agents en npm, ya que existen copias no oficiales con nombres similares.
¿Qué tipo de archivos puede analizar REA?
Según su documentación, puede analizar binarios, aplicaciones de escritorio y de Electron, paquetes de Android (APK), capturas de red guardadas, firmware y el comportamiento de programas en ejecución.
Samuel Gil es especialista en infraestructura tecnológica, administración de servidores y desarrollo de servicios digitales. Con una sólida trayectoria en entornos web de alta exigencia, optimización de servidores y gestión de arquitecturas de red, Samuel dedica su labor en faq-box.com a desglosar cuestiones técnicas complejas para convertirlas en guías prácticas, transparentes y de alto valor técnico.
Su enfoque editorial prioriza el rigor, la seguridad en los sistemas y la resolución eficiente de problemas técnicos cotidianos y avanzados. A través de sus análisis, busca ofrecer respuestas directas y contrastadas para profesionales y entusiastas del sector tecnológico.
Cuenta con una sólida formación en el área tecnológica, destacando su especialización a través del Máster en Inteligencia Artificial Aplicada a la Gestión Empresarial y el MBA in Digital Transformation & Artificial Intelligence de ISEEN.EU, lo que aporta un rigor técnico avanzado a cada análisis de desarrollo y arquitectura digital.